
Theo thông tin từ Công an tỉnh Đồng Tháp cho biết, thời gian gần đây, các ngân hàng liên tục phát đi cảnh báo về thủ đoạn giả mạo tin nhắn SMS thương hiệu ngân hàng (Brandname) để lừa khách hàng truy cập vào đường link giả, từ đó đánh cắp thông tin thẻ, tài khoản ngân hàng điện tử và mã xác thực nhằm chiếm đoạt tài sản.
Thủ đoạn này thường đánh vào tâm lý “được nhận” hoặc “sắp mất quyền lợi” của người dùng. Đối tượng có thể gửi tin nhắn thông báo khách hàng được cộng điểm thưởng, điểm tích lũy sắp hết hạn, được hoàn tiền, nhận quà, nâng hạng hội viên… và yêu cầu khách hàng truy cập đường link để “xác nhận”, “đổi điểm”, “nhận quà”.
Đáng chú ý, nội dung tin nhắn có thể được trình bày rất chuyên nghiệp, sử dụng tên thương hiệu hoặc hình ảnh giống ngân hàng thật, khiến người nhận dễ nhầm tưởng đây là thông báo chính thức.
Trong tháng 8/2026, BIDV đã cảnh báo về thủ đoạn gửi SMS có Brandname BIDV thông báo đổi điểm thưởng từ thẻ tín dụng, kèm đường link yêu cầu nhập thông tin cá nhân, thông tin tài khoản. BIDV xác định đây là đường link giả mạo nhằm thu thập thông tin thẻ và thông tin bảo mật dịch vụ ngân hàng điện tử.
Vietcombank cũng cảnh báo trong tháng 6/2026 về các SMS mạo danh ngân hàng, lấy lý do điểm thưởng sắp hết hạn để dụ khách hàng truy cập website giả mạo và cung cấp số điện thoại, tên chủ thẻ, số thẻ, ngày hết hạn, mã CVV dưới vỏ bọc “xác minh và nhận điểm”.
Không chỉ dừng lại ở thủ đoạn “đổi điểm thưởng”, các đối tượng có thể sử dụng nhiều kịch bản khác như tài khoản bị khóa; tài khoản phát sinh giao dịch bất thường; cần xác minh thông tin; cập nhật sinh trắc học; nhận tiền hoàn; hủy thẻ; nâng hạn mức; liên kết tài khoản; nhận ưu đãi vay vốn…
Ảnh: Công an tỉnh Đồng Tháp
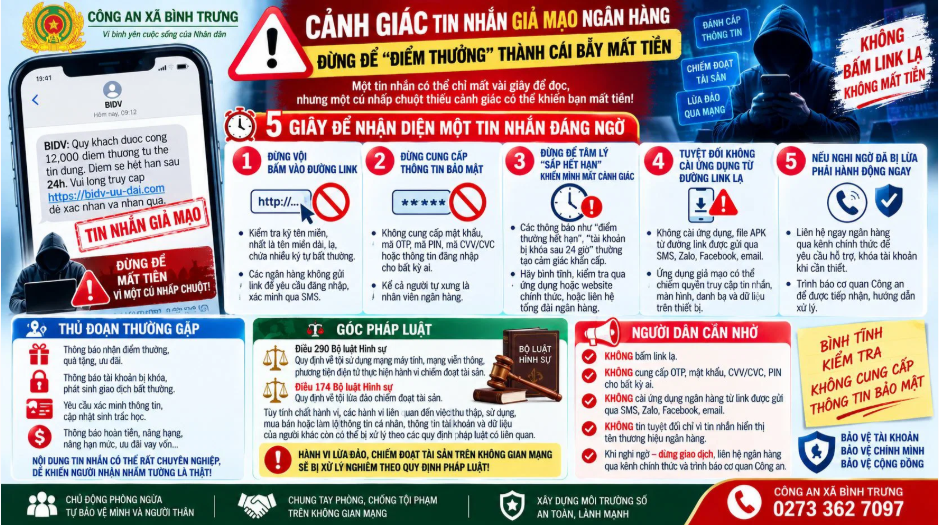
5 giây để nhận diện một tin nhắn đáng ngờ
Khi nhận được tin nhắn yêu cầu truy cập một đường dẫn để đăng nhập, xác minh hoặc nhận ưu đãi, người dùng không nên vội bấm vào đường link mà cần dừng lại và kiểm tra. Đặc biệt cảnh giác với những tên miền dài, lạ, chứa nhiều ký tự bất thường hoặc chỉ gần giống tên miền chính thức của ngân hàng.
Các ngân hàng đã nhiều lần khuyến cáo khách hàng không truy cập đường link lạ được gửi qua SMS, email hoặc mạng xã hội để đăng nhập dịch vụ ngân hàng.
Bên cạnh đó, người dùng không cung cấp mật khẩu, mã OTP, mã PIN, mã CVV/CVC, thông tin đăng nhập ngân hàng điện tử hoặc các thông tin bảo mật khác cho bất kỳ ai qua điện thoại, tin nhắn, mạng xã hội hoặc website không xác định.
Đặc biệt, không vì người gọi tự xưng là nhân viên ngân hàng mà cung cấp thông tin. Agribank cũng khuyến cáo khách hàng tuyệt đối không cung cấp tên đăng nhập, mật khẩu và OTP cho bất kỳ ai, kể cả người tự xưng là nhân viên ngân hàng.
Những thông báo như “điểm thưởng hết hạn hôm nay”, “tài khoản sẽ bị khóa sau 24 giờ”, “phải xác minh ngay”, “ưu đãi chỉ còn vài phút” thường tạo cảm giác khẩn cấp, khiến người dùng thao tác mà không kiểm tra.
Khi nghi ngờ, người dùng cần bình tĩnh, tự mở ứng dụng ngân hàng hoặc truy cập website chính thức bằng cách tự nhập địa chỉ, hoặc liên hệ tổng đài chính thức của ngân hàng để kiểm tra.
Một thủ đoạn khác là hướng dẫn người dùng tải ứng dụng hoặc file APK giả mạo từ đường link lạ. Khi được cài đặt, ứng dụng có thể yêu cầu quyền truy cập tin nhắn, màn hình, danh bạ hoặc các dữ liệu trên thiết bị, làm tăng nguy cơ bị đánh cắp thông tin.
Nếu đã lỡ nhập thông tin tài khoản, thông tin thẻ, mật khẩu hoặc OTP vào website nghi ngờ, người dùng cần liên hệ ngay ngân hàng qua kênh chính thức để yêu cầu hỗ trợ, khóa hoặc áp dụng biện pháp bảo vệ tài khoản khi cần thiết, đồng thời trình báo cơ quan Công an để được tiếp nhận, hướng dẫn xử lý.
Hành vi có thể bị xử lý hình sự
Theo quy định pháp luật, hành vi sử dụng mạng máy tính, mạng viễn thông hoặc phương tiện điện tử để thực hiện hành vi chiếm đoạt tài sản, tùy tính chất và điều kiện cụ thể, có thể bị xử lý hình sự theo Điều 290 Bộ luật Hình sự về tội sử dụng mạng máy tính, mạng viễn thông, phương tiện điện tử thực hiện hành vi chiếm đoạt tài sản.
Trường hợp đối tượng sử dụng thủ đoạn gian dối để chiếm đoạt tài sản của người khác, tùy hành vi và tình tiết vụ việc còn có thể bị xem xét về tội lừa đảo chiếm đoạt tài sản theo Điều 174 Bộ luật Hình sự.
Ngoài trách nhiệm hình sự, tùy tính chất hành vi, các hành vi liên quan đến việc thu thập, sử dụng, mua bán hoặc làm lộ thông tin cá nhân, thông tin tài khoản và dữ liệu của người khác còn có thể bị xử lý theo các quy định pháp luật có liên quan.
Người dân cần nhớ
Không bấm link lạ.
Không cung cấp OTP, mật khẩu, CVV/CVC, PIN cho bất kỳ ai.
Không cài ứng dụng ngân hàng từ link được gửi qua SMS, Zalo, Facebook, email.
Không tin tuyệt đối chỉ vì tin nhắn hiển thị tên thương hiệu ngân hàng.
Khi nghi ngờ, cần dừng giao dịch, liên hệ ngân hàng qua kênh chính thức và trình báo cơ quan Công an.
Một tin nhắn có thể chỉ mất vài giây để đọc, nhưng một cú nhấp chuột thiếu cảnh giác có thể khiến thông tin bảo mật và tài sản của người dùng gặp rủi ro.


Hoặc